NFS挂载卡在特权端口?基于RV1126B的insecure+noresvport 配置与抓包定位全过程

在嵌入式Linux开发中,将开发板的根文件系统通过NFS导出、挂载到编译主机或Docker容器中,是提升调试效率的常用做法——无需反复烧写,直接在宿主机侧编辑与编译,改动即时反映到板端。
EASY-EAI-Nano-TB 作为 NFS 服务端、编译环境作为客户端、将板子根文件系统挂载至容器/mnt/的场景中,部分环境下会遇到挂载长时间无响应或超时。这类现象表象一致,但根因涉及 NFS 基于 RPC 的高低端口(特权/非特权端口)机制,以及服务端insecure与客户端noresvport的配合关系。
本文基于EASY EAI工程师在该场景下的排查记录,梳理 NFS 常用命令与挂载选项、高低端口原理、NFSv3 挂载流程中的端口切换、insecure与noresvport的配合矩阵,并通过strace与tcpdump的抓包数据还原挂载失败的真实过程,最后给出/etc/exports配置解读与生产环境的安全建议。
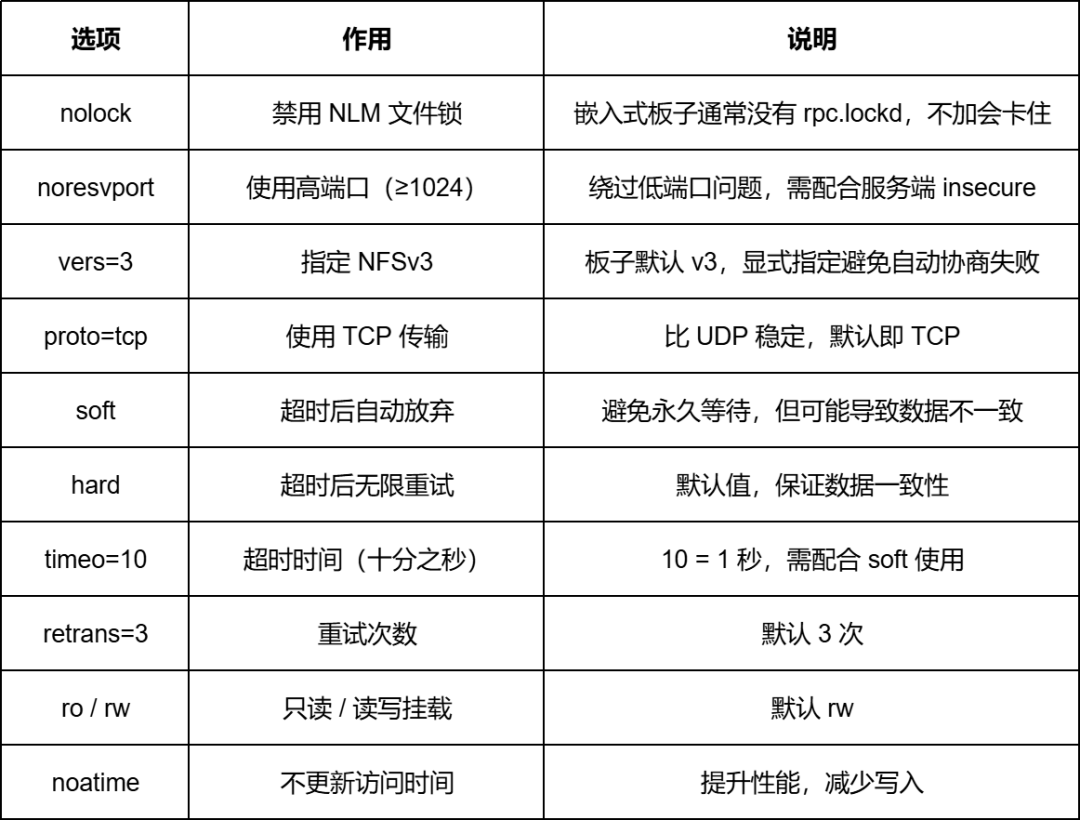
一、 场景与挂载参数:从命令到选项
基本挂载格式:
mount -t nfs [选项] 服务端IP:/导出路径 /本地挂载点
推荐用法(嵌入式板子场景):
mount-t nfs -o nolock,noresvport192.168.3.93:/ /mnt # 嵌入式板子推荐mount -t nfs -o vers=3,nolock,noresvport192.168.3.93:/ /mnt # 显式指定 NFSv3
常用挂载选项:
配套排查命令:
二、 高低端口机制与 NFSv3 挂载流程
NFS 基于 RPC 协议通信,RPC 底层使用 TCP/UDP 连接。Linux 对网络端口有明确的权限划分:
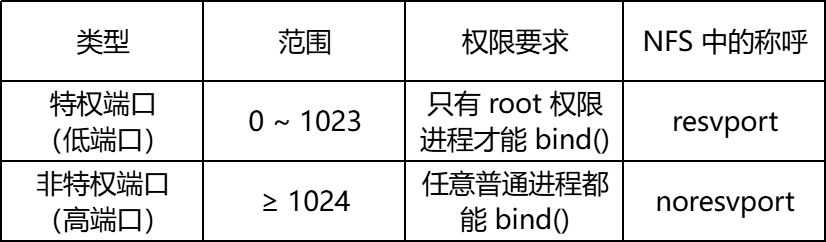
NFS 客户端默认使用低端口连接服务端,这是一种安全机制——历史上只有 root 才能 bind 低端口,可借此保证发起挂载的客户端身份可信。
NFSv3 挂载并非一次连接完成,而是经过 5 步 RPC 调用:
关键差异:步骤 1~4 是探测查询,全部使用高端口;步骤 5 是真正发起 MOUNT 调用的时刻,mount.nfs会自动切换到低端口(<1024)。 这一步的端口切换,正是后续挂载异常的根源。
三、 insecure 与 noresvport:
配合矩阵与典型现象
服务端/etc/exports的insecure选项决定"是否接受来自高端口(≥1024)的客户端连接";客户端挂载的noresvport选项决定"客户端是否改用高端口发起连接"。二者必须成对配置。
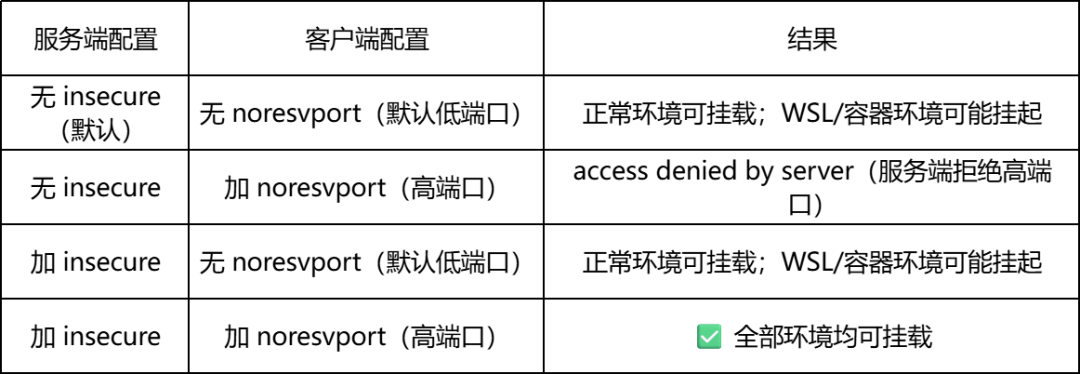
最佳组合:服务端加insecure+ 客户端加noresvport,使用高端口绕过低端口问题。
典型现象与对应处理:
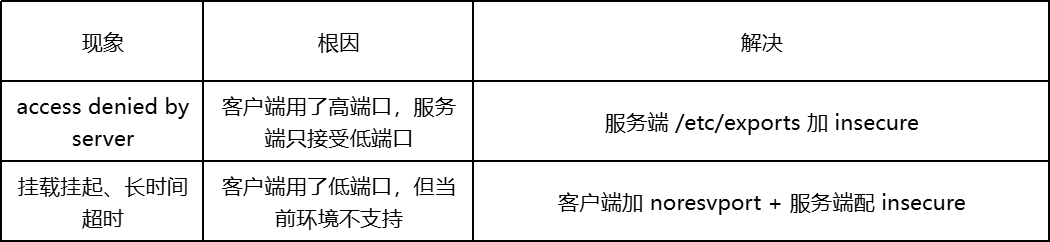
四、 抓包定位:低端口挂起的真实根因
为确认"低端口挂起"发生在链路哪一端,工程师在客户端用 strace 追踪系统调用、在板子端用 tcpdump 抓包,完整还原了失败过程。
步骤 4(高端口,正常完成):
客户端.48618 → 板子.37341 [S] # 客户端 SYN板子.37341 → 客户端.48618 [S.] # 板子 SYN-ACK客户端.48618 → 板子.37341 [P.] # NULL RPC 请求板子.37341 → 客户端.48618 [P.] # NULL RPC 响应客户端.48618 → 板子.37341 [F.] # FIN 正常关闭
步骤 5(低端口 953,失败):
客户端.953 → 板子.37341 [S] # 客户端 SYN(低端口)板子.37341 → 客户端.953 [S.] # 板子 SYN-ACK(板子正常回复了!)客户端.953 → 板子.37341 [R] # ← 客户端发出 RST,自己重置了连接!# 之后重试 3 次(SYN → SYN-ACK → RST),最终超时
结论:
板子端没有任何问题。板子的 mountd 正确回复了 SYN-ACK。
问题出在客户端:当mount.nfs使用低端口(<1024)发起 MOUNT RPC 调用时,TCP 三次握手在内核层面完成了(SYN → SYN-ACK),但用户空间的mount.nfs进程在connect()完成后立即发出了RST,主动重置了连接。
已确认的事实:板子端正常回复了SYN-ACK,是客户端在收到 SYN-ACK 后主动发出了 RST。
未验证的部分:客户端内核为何在低端口场景下发出 RST,以及不同环境(WSL vs VM)是否存在差异,均未在对比环境中实际测试。此处如实标注,供后续复现验证参考。
五、 /etc/exports 配置、权限映射
与生产建议
1. 板端 /etc/exports 选项解读
板子/etc/exports中的典型配置为/ *(rw,sync,no_root_squash,insecure):
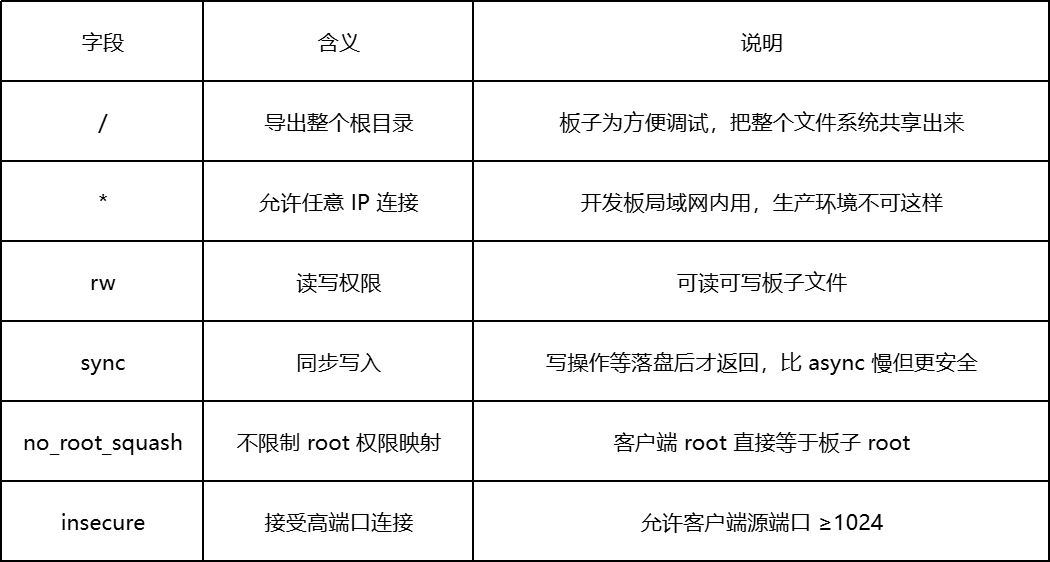
2. root_squash vs no_root_squash
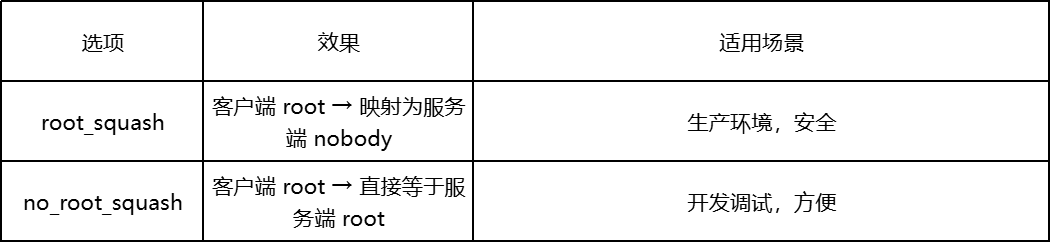
板子使用no_root_squash,因此在容器内cp文件到/mnt/时直接以 root 身份写入,不会产生权限问题。
3. 修改配置后生效
在板子上修改/etc/exports后,必须重新导出才生效。板子是嵌入式系统,可能没有systemctl,用exportfs -ra或 init 脚本重启即可:
exportfs -ra # 重新导出所有/etc/init.d/nfs-kernel-server restart # 重启 NFS 服务(若板子有此脚本)
4. 生产环境安全配置建议
开发调试阶段使用/*(rw,sync,no_root_squash,insecure)可行,但生产环境应遵循三条原则:不导出根目录/、不对所有 IP 开放*、不使用no_root_squash。
# 1. 限定具体 IP(最安全)/data 192.168.3.141(rw,sync,root_squash)# 2. 限定网段/data 192.168.3.0/24(rw,sync,root_squash)# 3. 只读共享/readonly 192.168.3.0/24(ro,sync,root_squash)
写在最后
NFS 挂载异常的核心,是"特权端口这一传统安全机制"与"容器、WSL 等网络受限环境的端口能力"之间的冲突。NFS 客户端默认以特权端口发起 MOUNT,本意是借助"只有 root 才能 bind 低端口"来保证客户端身份可信;但当客户端运行在容器或 WSL 这类不具备完整网络权限的环境中时,低端口的 bind 行为会触发连接重置,最终表现为挂载挂起。
insecure + noresvport这一组合,本质是"服务端放宽端口来源校验 + 客户端改用高端口",以弱化一层传统的端口可信校验为代价,换取跨环境的可用性。这在开发调试、内网可信环境中,是一笔划算的权衡。而当场景切到生产,取舍方向应当反转:限定导出目录、限定来源 IP、启用root_squash——把"可用性优先"重新调回"最小权限优先"。
理解这组"权限与可用性"的权衡关系,比记忆任何一条挂载命令都更重要——它决定了你在开发态与量产态下,会写出两份截然不同的/etc/exports。
本文记录的参数与抓包数据,均在 EASY-EAI-Nano-TB (RV1126B)作为 NFS 服务端、编译容器作为客户端的环境中验证。更多嵌入式 Linux 网络配置与调试实践,欢迎前往灵眸开发者社区交流。